เยอรมนีเตือน ส.ส.-ข้าราชการ ไอโฟนเสี่ยงสปายแวร์รับจ้าง หลัง Apple แจ้งเตือน 99 ประเทศ
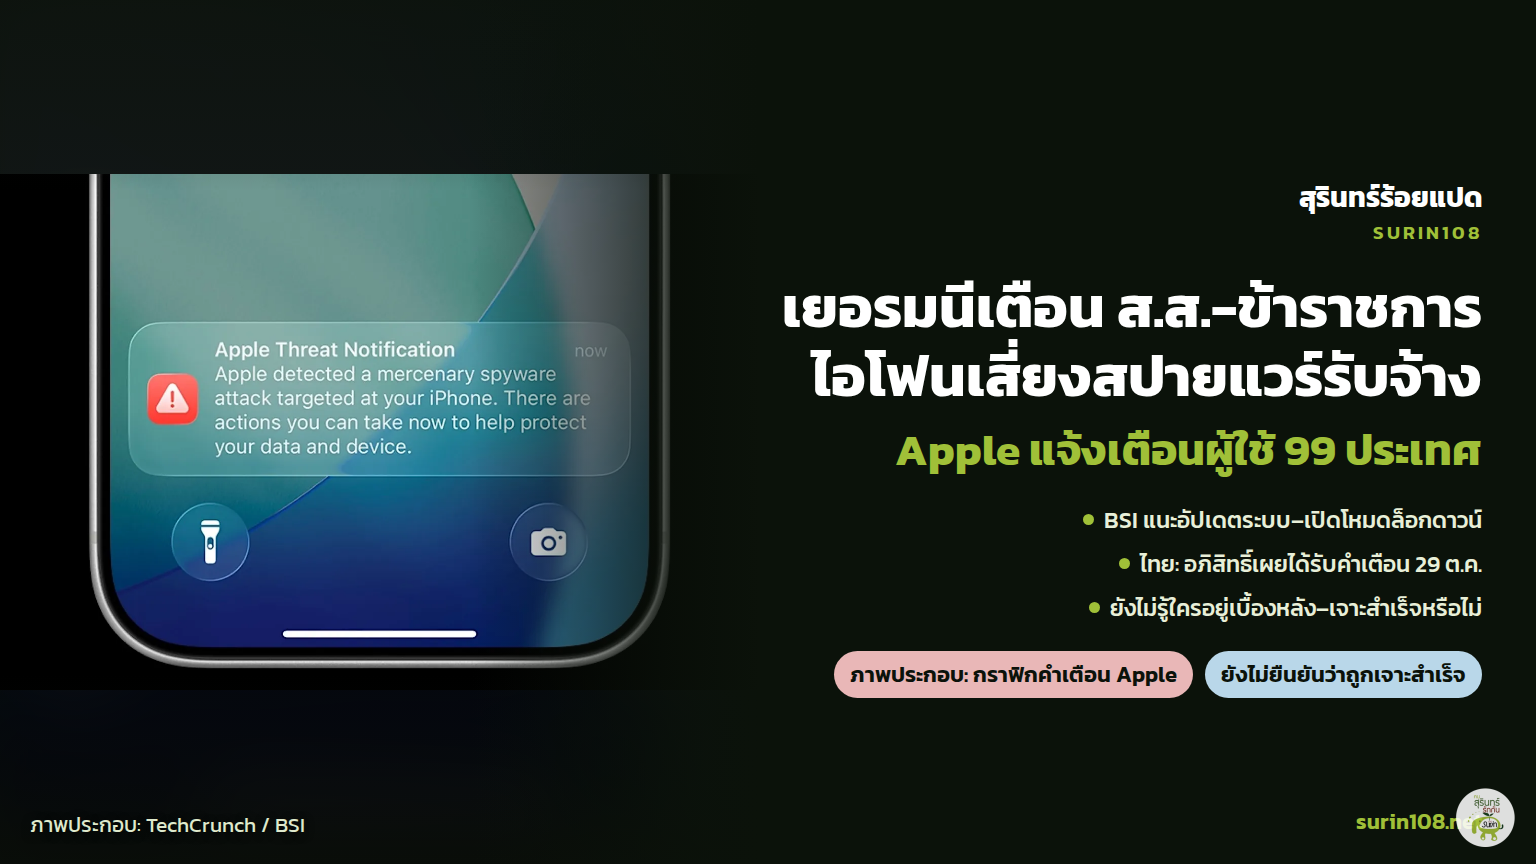
เรื่องสปายแวร์รับจ้างที่แจ้งเตือนนักการเมืองไทยเมื่อปลายเดือนตุลาคม ไม่ได้เกิดขึ้นในประเทศไทยประเทศเดียว ล่าสุดรัฐบาลเยอรมนีออกมาแจ้งเตือนสมาชิกรัฐสภาและเจ้าหน้าที่รัฐว่าอาจตกเป็นเป้าหมายของสปายแวร์ระดับสูงเช่นกัน หลัง Apple ส่งคำเตือนไปยังผู้ใช้ไอโฟนที่ถูกเจาะจงเป็นเป้าหมายใน 99 ประเทศ
BSI ยืนยัน ส.ส.เยอรมันได้รับคำเตือนจาก Apple
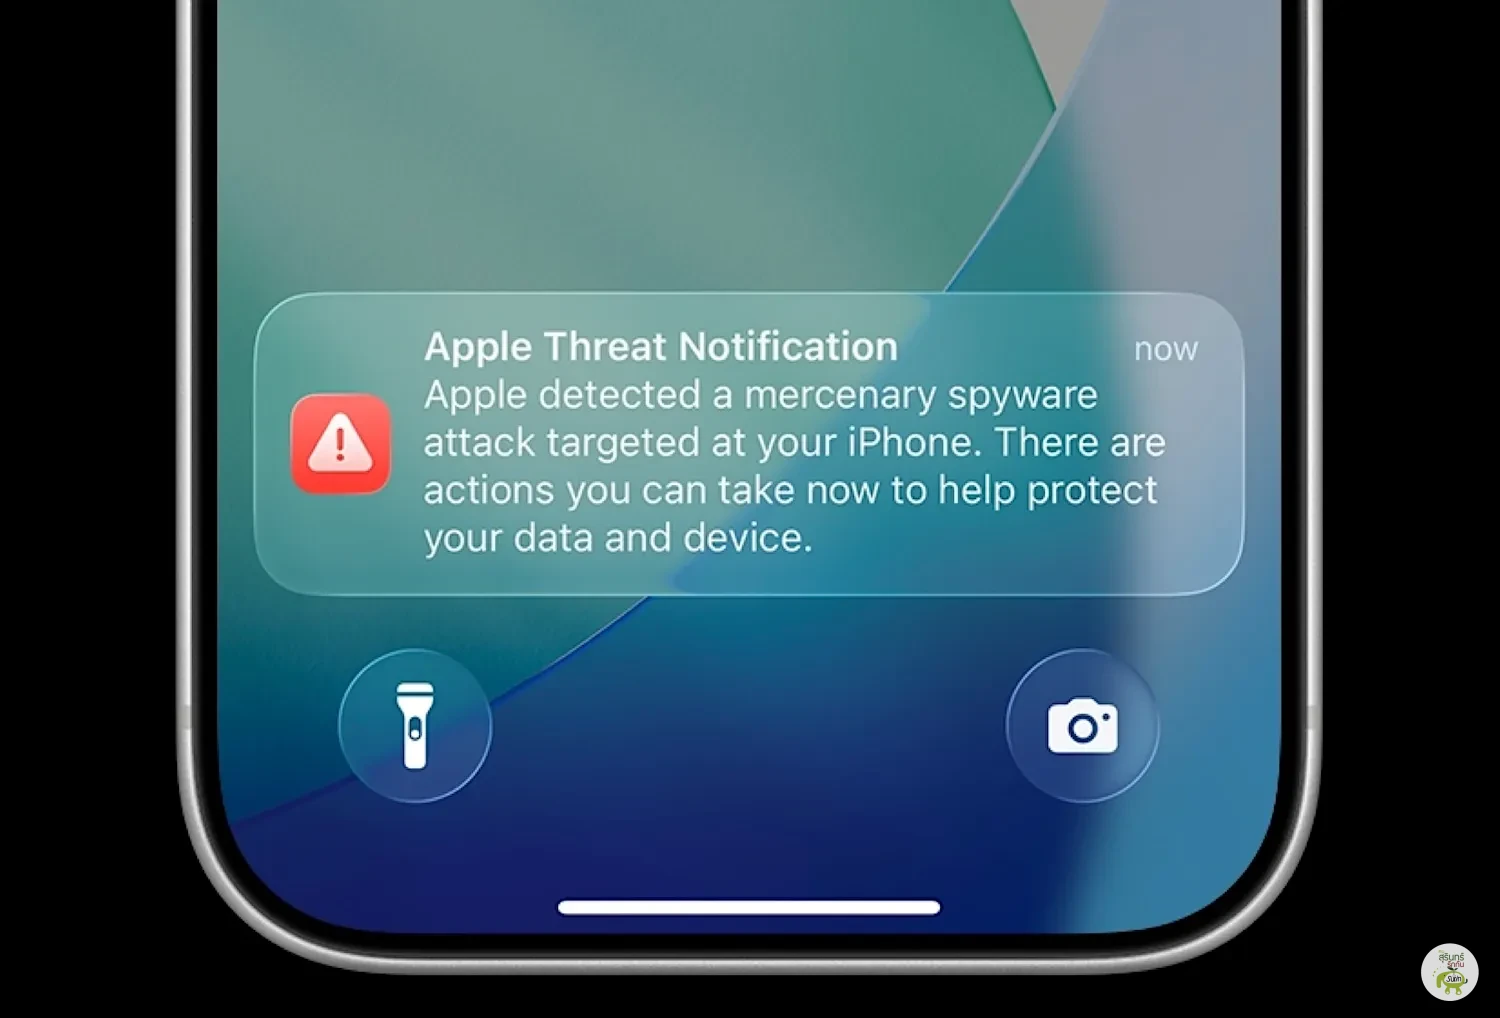
สำนักงานความมั่นคงปลอดภัยสารสนเทศแห่งสหพันธ์เยอรมนี (BSI) เปิดเผยเมื่อวันที่ 2 พฤศจิกายน 2569 ว่า สมาชิกสภาผู้แทนราษฎรเยอรมนี (บุนเดสทาค) หลายคน และบุคคลสาธารณะอีกราย ได้รับข้อความแจ้งเตือนจาก Apple ตั้งแต่วันที่ 29 ตุลาคม 2569 ว่า Apple ตรวจพบความพยายามโจมตีด้วยสปายแวร์รับจ้าง หรือ Mercenary Spyware ซึ่งเป็นซอฟต์แวร์สอดแนมเชิงพาณิชย์ระดับสูง ที่ในอดีตมักถูกใช้โดยมีรัฐเป็นผู้ว่าจ้าง เพื่อเจาะจงบุคคลเฉพาะราย
BSI ระบุด้วยว่า ตนไม่ทราบว่าการแจ้งเตือนครั้งนี้หมายถึงการถูกเจาะระบบสำเร็จจริง หรือเป็นเพียงความพยายามโจมตี และได้ส่งหนังสือถึงสมาชิกสภาผู้แทนราษฎรเมื่อวันที่ 30 ตุลาคม เพื่อให้ตระหนักถึงความเสี่ยงและแนวทางรับมือ พร้อมขอให้ผู้ที่ได้รับคำเตือนติดต่อ BSI โดยตรง
รัฐมนตรีดิจิทัลยืนยัน รัฐบาลรับเรื่องจริงจัง
คาร์สเทน วิลด์แบร์เกอร์ รัฐมนตรีด้านดิจิทัลของเยอรมนี ยืนยันเรื่องนี้ด้วยตนเอง และกล่าวว่าเห็นว่า Apple ตอบสนองได้รวดเร็วมาก ส่วนโฆษกรัฐบาลเยอรมนีระบุว่า รัฐบาล เบอร์ลิน กำลังให้ความสำคัญกับเหตุการณ์และการแจ้งเตือนครั้งนี้อย่างจริงจัง แต่ไม่เปิดเผยว่ามีใครในรัฐบาลกลางได้รับคำเตือนหรือไม่ รวมถึงนายกรัฐมนตรีหรือไม่
เจาะได้โดยไม่ต้องกดอะไร
จุดที่ทำให้สปายแวร์ประเภทนี้น่ากังวลคือการใช้ช่องโหว่แบบ “ซีโรคลิก” (Zero-Click) คือโจมตีเครื่องได้โดยเจ้าของไม่ต้องกดลิงก์หรือเปิดไฟล์ใด ๆ และผู้ใช้แทบไม่รู้ตัว หากเครื่องถูกเจาะ ผู้โจมตีจะเข้าถึงข้อความในแอปแชตที่เข้ารหัส ข้อมูลการโทร รายชื่อผู้ติดต่อ ปฏิทิน ตำแหน่งที่ตั้ง รวมถึงเปิดกล้องและไมโครโฟนได้
คำแนะนำจาก BSI ที่ทำได้จริง
- อัปเดตระบบปฏิบัติการทันที และเปิดโหมดล็อกดาวน์ (Lockdown Mode) ตั้งค่าไว้ถาวร แม้จะเปลี่ยนเครื่องใหม่
- ถ้าประเมินความเสี่ยงสูง ให้พิจารณาเปลี่ยนเครื่องใหม่ เปลี่ยนรหัสเครื่อง และเปลี่ยนเบอร์โทรศัพท์ โดยไม่ย้ายข้อมูลสำรองทั้งชุดไปเครื่องใหม่
- เปลี่ยนรหัสผ่านบัญชี Apple อีเมล และบัญชีอื่นที่เคยใช้บนเครื่องเดิม เปิดการยืนยันตัวตนสองขั้นตอนทุกบัญชี
- ตรวจอุปกรณ์ที่เชื่อมต่อกับบัญชี และลบรายการที่ไม่รู้จัก รวมถึงตรวจอุปกรณ์ที่ผูกกับแอปแชต
- ตั้งรหัสลงทะเบียนใน Signal และการยืนยันสองขั้นตอนใน WhatsApp ใหม่ ไม่ย้ายค่าจากเครื่องเดิม
ทั้งนี้ BSI ย้ำว่าโหมดล็อกดาวน์ช่วยลดความเสี่ยงการโจมตีใหม่ แต่ไม่ได้ล้างการติดเชื้อที่มีอยู่แล้ว และคำเตือนของ Apple ที่แท้จริงจะขึ้นบนหน้าจอล็อก ในการตั้งค่าเครื่อง ส่งอีเมลถึงบัญชี Apple และแสดงบนหน้า account.apple.com หลังเข้าสู่ระบบ โดย Apple จะไม่ขอให้กดลิงก์ เปิดไฟล์ ติดตั้งโปรไฟล์ หรือให้รหัสผ่านและรหัสยืนยันใด ๆ
ไทย: อภิสิทธิ์เผยได้รับคำเตือน ตรวจเบื้องต้นยังไม่พบร่องรอย
สำหรับประเทศไทย อภิสิทธิ์ เวชชาชีวะ หัวหน้าพรรคประชาธิปัตย์ เปิดเผยว่าได้รับข้อความเตือนจาก Apple ช่วงบ่ายวันที่ 29 ตุลาคม เช่นกัน โดยข้อความระบุถึงสปายแวร์ตระกูลเพกาซัส (Pegasus) หลังได้รับคำเตือนได้ประสานบริษัทที่ปรึกษาด้านความปลอดภัยตรวจสอบเบื้องต้นแล้ว ยังไม่พบหลักฐานว่าถูกเจาะระบบสำเร็จ และจำเป็นต้องประสาน Citizen Lab แห่งมหาวิทยาลัยโตรอนโต ประเทศแคนาดา เพื่อตรวจเชิงลึกต่อไป
อภิสิทธิ์ระบุว่า ได้เปิดโหมดล็อกดาวน์ไว้ช่วงแรก ก่อนกลับมาใช้งานตามปกติหลังตรวจเบื้องต้นไม่พบความผิดปกติ และคาดหวังว่าภาครัฐจะไม่เกี่ยวข้องกับการกระทำที่ละเมิดสิทธิส่วนบุคคล
ยังไม่รู้ว่าใครอยู่เบื้องหลัง
Apple ระบุว่า คำเตือนรอบล่าสุดส่งถึงผู้ใช้ที่ถูกเจาะจงเป็นเป้าหมายใน 99 ประเทศ และนับถึงปัจจุบันบริษัทได้แจ้งเตือนผู้ใช้ในกว่า 150 ประเทศแล้ว แต่ตัวเลขนี้หมายถึงประเทศที่มีผู้ได้รับแจ้งเตือน ไม่ใช่จำนวนประเทศที่ยืนยันว่าถูกเจาะสำเร็จ
Apple ไม่ได้ระบุว่าใครหรือรัฐบาลใดอยู่เบื้องหลังการโจมตี และไม่ยืนยันว่าเครื่องของผู้รับคำเตือนถูกเจาะจริงหรือไม่ เช่นเดียวกัน ยังไม่มีข้อมูลว่ามีนักการเมืองเยอรมันกี่คนที่ตกเป็นเป้าหมาย หรือการโจมตีครั้งนี้สำเร็จหรือไม่
ดังนั้น การได้รับคำเตือนจาก Apple เพียงอย่างเดียว จึงไม่ใช่หลักฐานว่าประเทศใดเป็นผู้ลงมือ และไม่ควรสรุปว่าใครอยู่เบื้องหลังโดยยังไม่มีหลักฐานรองรับ
สุรินทร์ร้อยแปด ชวนคนสุรินทร์ มองโลกไปด้วยกัน
เรื่องนี้เป็นอีกครั้งที่แสดงว่า ภัยไซเบอร์ระดับสูงไม่เลือกประเทศ และคนทำงานด้านข้อมูลข่าวสารก็ตกเป็นเป้าได้ง่ายกว่าที่คิด สิ่งที่ทำได้ทันทีคืออัปเดตระบบให้เป็นปัจจุบัน เปิดโหมดล็อกดาวน์หากเก็บข้อมูลสำคัญ และระวังข้อความที่อ้างว่าเป็นคำเตือนจาก Apple แล้วให้เข้าเว็บไซต์ทางการด้วยตัวเองเสมอ
ที่มา: โพสต์ The METTAD · BSI · TechCrunch · The Thaiger
Share this content:
เกี่ยวกับผู้เขียน